
لا يواجه نظام الأمان أكبر اختبار له في اليوم الذي يبدأ فيه التشغيل الفعلي. بل يواجهه بعد تسليم المشروع، عندما يبدأ الموقع في التغير.
في اليوم الأول، تعمل الكاميرات على التسجيل، ونظام التحكم في الدخول يستجيب، والمشغلون على دراية بالإجراءات، وقد انتهى فريق المشروع من الاختبارات والتوثيق. يبدو أن كل شيء جاهز.
ثم تتغير الفرق، وتتوسع المباني، وتدخل مناطق جديدة حيز التشغيل، وتصبح الأجهزة قديمة، وتحتاج البرامج إلى تحديثات، وتتغير بيانات الاعتماد، وقد تظل التقارير دون قراءة. فالنظام الذي كان يعمل بشكل جيد عند تسليمه قد يفقد أداءه بسرعة دون صيانة ودعم فعالين.
وهذا الأمر مهم بالنسبة للمؤسسات في جميع أنحاء الإمارات العربية المتحدة والمملكة العربية السعودية ومنطقة الشرق الأوسط وأفريقيا بشكل عام. ففي البيئات سريعة النمو والحساسة، يمكن أن يؤدي الفشل الأمني إلى تعطيل استمرارية الأعمال، والسلامة، والامتثال للمعايير، وثقة العملاء، والعمليات اليومية.
التسليم ليس خط النهاية
تعتبر العديد من المؤسسات أن عملية تسليم المهام تمثل نهاية المشروع الأمني. في حين أنها ينبغي أن تمثل بداية الأداء التشغيلي على المدى الطويل.
أثناء مرحلة التسليم، تركز الفرق على التصميم والتكامل والاختبار والتشغيل. وبعد التسليم، يتحول التركيز إلى وقت التشغيل والامتثال وإعداد التقارير والتدريب والتحسين والتطوير المستمر.
إن عملية التسليم الجيدة لا تمنح فريق العمليات نظامًا جاهزًا للعمل فحسب، بل تزوده أيضًا بالوثائق وقوائم الأصول وسجلات التدريب وتفاصيل الضمان وإجراءات تصعيد المشكلات وجداول الصيانة، فضلاً عن تحديد واضح للمسؤوليات. وبدون هذه العناصر، قد يستمر النظام في العمل، لكن العميل قد يفقد القدرة على متابعة الأداء والمخاطر.
لماذا تبدأ الأنظمة في التعطل بعد تسليمها؟
نادرًا ما تتعطل أنظمة الأمن بين عشية وضحاها. ففي أغلب الأحيان، ينخفض الأداء تدريجيًّا. فقد ينقطع اتصال جهاز ما بالإنترنت دون أن يلاحظ أحد ذلك على الفور؛ أو تُحجب رؤية الكاميرا بعد إجراء تعديل على الموقع، أو يبدأ قارئ البطاقات عند الباب في العمل بشكل متقطع، أو تقترب رخصة البرنامج من موعد التجديد. وقد يبدأ أحد أجهزة الاستشعار في إصدار إنذارات كاذبة بسبب تغير البيئة المحيطة، فيقوم المشغل بإيجاد حل بديل لأن سير عمل النظام لم يعد يتوافق مع الطريقة الفعلية لتشغيل الموقع.
قد تبدو هذه المشكلات، كل على حدة، بسيطة، لكنها مع مرور الوقت تخلق ضغطًا تشغيليًا حقيقيًّا. ونتيجة لذلك، قد يفقد المشغلون ثقتهم في التنبيهات؛ وقد تضيع فرق الاستجابة الوقت في التحقق من الأحداث الكاذبة، وقد يواجه المديرون صعوبة في إعداد تقارير دقيقة لأغراض التدقيق، وببطء، تتسع الفجوة بين النظام المثبت وبيئة التشغيل الفعلية.
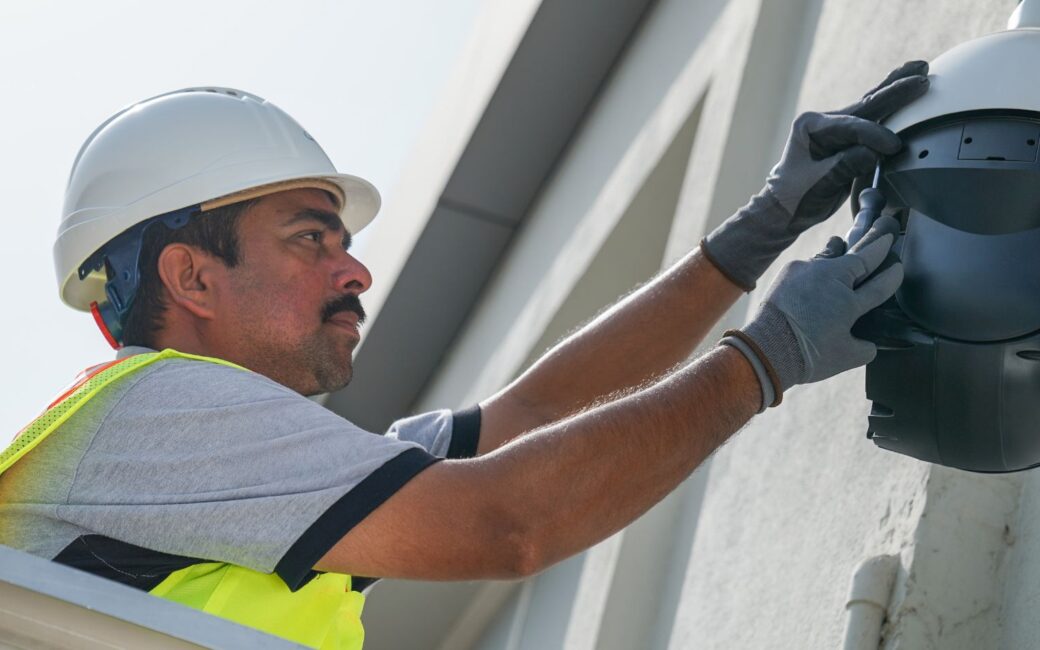
تساعد الصيانة الوقائية في سد هذه الفجوة. فهي لا تقتصر على إصلاح المشكلات عند ظهورها فحسب، بل تتعلق أيضًا باكتشاف المخاطر قبل أن تؤدي إلى تعطيل العمليات. وهذا يعني فحص الأجهزة، ومراجعة البرامج، واختبار سير العمل، والتحقق من صحة الوثائق، ومراجعة سجلات النظام، وتدريب المستخدمين، والتخطيط للترقيات قبل أن تصبح أمراً ملحاً.
التكلفة الخفية للصيانة الاستجابية
قد تبدو الصيانة الاستجابية فعالة إلى أن يتعطل أحد المكونات الحيوية.
قد يقلل انتظار حدوث عطل من الجهد المبذول على المدى القصير، لكنه غالبًا ما يؤدي إلى زيادة التكلفة والمخاطر في وقت لاحق.
- عادةً ما تكون تكلفة الإصلاحات الطارئة أعلى من تكلفة الصيانة المخطط لها.
- يؤثر التوقف عن العمل على استمرارية العمل.
- قد لا تتوفر قطع الغيار على الفور.
- تحميل زائد على المشغلين.
في البيئات ذات المهام الحيوية، يُعد هذا النهج محفوفًا بالمخاطر بشكل خاص؛ لأن تعطل إحدى الكاميرات في منطقة التعامل مع النقد، أو في منطقة محظورة، أو عند نقطة حراسة على محيط الموقع، أو في موقع أحد الأصول الحيوية، قد يؤدي إلى ظهور نقطة عمياء خطيرة.
لماذا يُعد الدعم المخصص أمرًا مهمًا
لا توجد بيئتان أمنيتان تعملان بنفس الطريقة.
قد يستخدم كل من مركز البيانات والمطار والمؤسسة المالية وموقع المرافق العامة والمشروع متعدد الاستخدامات والفندق تقنيات متشابهة، لكن لكل منها مخاطر وساعات تشغيل ومتطلبات امتثال وتوقعات استجابة وخطط نمو مختلفة.
ولهذا السبب، لا ينبغي أبدًا أن تتبع عمليات الصيانة نموذجًا موحدًا يناسب الجميع.
تقوم شركة «كونفيرجينت» في منطقة الشرق الأوسط وأفريقيا بتخصيص خدمات الصيانة ودعم دورة الحياة وفقًا لبيئة كل عميل، وملف المخاطر الخاص به، وأصوله الحيوية، وأولوياته التشغيلية. ويحتاج بعض العملاء إلى زيارات صيانة وقائية متكررة، وأوقات استجابة صارمة، وتقارير مفصلة تشمل مواقع متعددة. بينما يحتاج آخرون إلى دعم مركّز للمناطق عالية المخاطر، أو تدريب تنشيطي للمشغلين، أو خطط تطوير مخططة، أو استراتيجية لقطع الغيار تقلل من فترات التعطل.
الهدف هو بناء نموذج دعم يتناسب مع واقع العميل ويحافظ على توافق النظام مع الأعمال في ظل التغيرات التي تطرأ عليها.
كيفية تجنب الفجوات في الأداء
ينبغي أن يبدأ التخطيط لدورة الحياة قبل تسليم المشروع. وخلال مرحلتي التصميم والتنفيذ، ينبغي على المؤسسات طرح أسئلة عملية، مثل:
- من سيتولى مسؤولية إدارة النظام بعد بدء التشغيل؟
-
كم مرة ينبغي للفرق فحص الأجهزة؟
-
ما هي التقارير التي تحتاج إلى مراجعة؟
-
كيف سيتلقى المستخدمون الجدد التدريب؟
-
ما هي الأصول التي تنطوي على أعلى درجة من المخاطر؟
-
ما هو وقت الاستجابة المطلوب لكل نوع من أنواع الأعطال؟
كما يحتاج قادة الأمن إلى سجل دقيق للأصول. فيجب أن يعرفوا ما لديهم، وأين توجد هذه الأصول، ومن يتولى صيانتها، وما هي حالتها، ومتى قد تحتاج إلى تحديث أو استبدال. وبدون هذه الرؤية الواضحة، تصبح القرارات المتعلقة بدورة حياة الأصول قرارات رد فعلية، وتزداد صعوبة تخطيط الميزانية.
كما أن إجراء تقييمات دورية للأداء أمر مهم أيضًا. يجب على الفرق التحقق من صلاحية الأجهزة، ولكن عليها أيضًا أن تتساءل عما إذا كان النظام لا يزال يدعم طريقة تشغيل الموقع.
الخلاصة: دعم دورة الحياة جزء من المرونة
التكنولوجيا وحدها لا تكفي لضمان المرونة الأمنية. فالمرونة القوية تنبع من التصميم الجيد، والتكامل، وتدريب المشغلين، والصيانة الوقائية، وتقديم التقارير الواضحة، والتحسين المستمر.
بالنسبة للمؤسسات في المنطقة، فإن الرسالة واضحة: لا تنتظروا حدوث عطل لتثبتوا قيمة الصيانة.
يجب دمج دعم دورة حياة الأنظمة في استراتيجية الأمن منذ البداية؛ فعندما تقوم الفرق بصيانة الأنظمة بشكل سليم، فإن هذه الأنظمة تدوم لفترة أطول، وتقدم أداءً أفضل، وتدعم الامتثال للمعايير، وتمنح المشغلين مزيدًا من الثقة أثناء العمليات الروتينية والأحداث التي تتسم بضغوط شديدة.